Behörigheter i AI avgör vem som ser vad
En AI-assistent som kan läsa allt kan också svara om allt. Därför måste den följa samma behörigheter som resten av verksamheten. Annars blir den en genväg förbi reglerna.
 iSearch
Innehåll
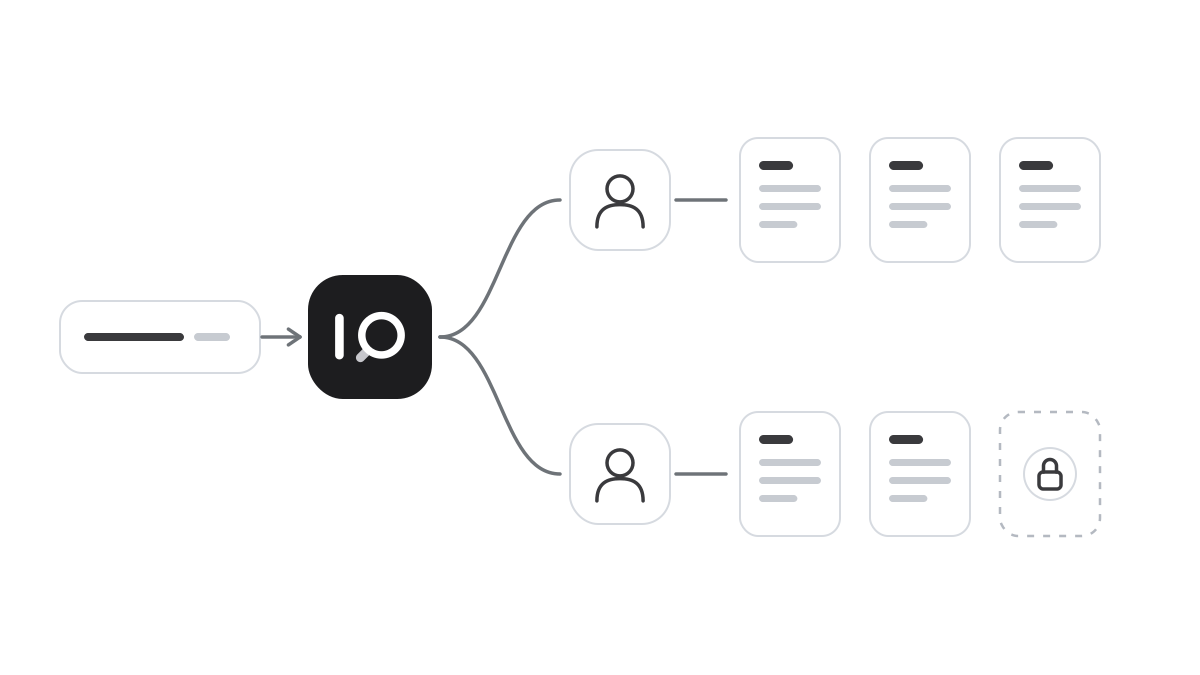
I de flesta organisationer är det självklart att alla inte ser allt. Löner, personalärenden, avtal och kunduppgifter har sina egna behörigheter, och det har tagit år att bygga upp dem. En AI-assistent kan rasera det på en eftermiddag. Om den har läst allt och svarar alla spelar det ingen roll vilka mappar som var låsta.
En genväg som ingen ville bygga
Tänk er en assistent som har fått tillgång till hela organisationens dokument, för att den ska bli så hjälpsam som möjligt. En medarbetare frågar, mest av nyfikenhet, vad en kollega har i lön. Assistenten hittar lönelistan och svarar.
Ingen har brutit sig in någonstans. Assistenten gjorde precis det den byggdes för. Felet låg i att den kunde se mer än användaren, och att ingen hade tänkt på det när underlaget kopplades.
Därför finns det en princip som inte går att förhandla bort. En AI-assistent får aldrig ge en användare tillgång till något som användaren inte redan har rätt att se. Den ska vara ett snabbare sätt att hitta, aldrig ett sätt att komma förbi. Det låter självklart, men det kräver att behörigheterna är inbyggda från början och inte läggs till i efterhand.
Roller i stället för undantag
Grunden är att medarbetarna loggar in med det konto de redan har, med SSO och tvåstegsverifiering. Den som slutar förlorar då åtkomsten på samma ställe som till allt annat, och ett stulet lösenord räcker inte för att komma in.
Sedan avgör rollen vad var och en kan se och göra. Med RBAC behöver ingen ställa in varje person för sig. När någon byter tjänst ändras åtkomsten med rollen, och det blir lätt att överblicka vem som når vad. Organisationer förändras hela tiden, och behörigheterna måste följa med.
Lika viktigt är att varje assistent får ett avgränsat underlag. En assistent för personalfrågor ska läsa personalhandboken, inte löneunderlaget. HR kan ha en egen assistent med bredare underlag som bara HR når. Ofta visar det sig att varje uppgift kräver betydligt mindre underlag än man trodde, och det är bra. Mindre underlag ger skarpare svar och mindre risk.
Ändringar av roller, inloggningsregler och lagringstider är känsliga i sig. De bör kräva att ytterligare en person godkänner, så att ingen ensam kan öppna upp mer än tänkt.
Dela kunskap utan att tappa kontrollen
Kunskap blir mer värd när den delas, men delning behöver regler. Den som äger en samling dokument ska bestämma vem som får använda den. Mottagaren ska kunna koppla underlaget till sin assistent men inte skriva över originalet, och det ska gå att se vem som har tillgång.
Behörigheter är ändå bara halva skyddet. Den andra halvan är att kunna se vad som har hänt. En manipulationssäker revisionslogg visar vem som gjorde vad och när, och ändringar i efterhand syns. Kopplad till den SIEM som säkerhetsavdelningen redan använder blir AI-assistenten en del av den vanliga övervakningen.
Så fungerar det i iSearch
I iSearch loggar medarbetarna in med SSO och MFA, och rollbaserad åtkomst styr vad var och en kan se och göra. Ni väljer vilka kunskapsbanker varje assistent får läsa. Den som äger en kunskapsbank bestämmer vem som får använda den, och skrivrättigheten stannar hos ägaren.
Känsliga ändringar kräver fyraögonsprincip, och allt loggas i en manipulationssäker revisionslogg. Hela kedjan kan köras i er egen miljö, språkmodellen inräknad.
Läs mer om säkerheten, se hur produkten fungerar eller boka en genomgång.