Riskerna med AI-agenter och hur ni hanterar dem
AI-agenter kan läsa inkorgen, söka på webben, ändra filer och skicka meddelanden. När AI går från att svara till att agera flyttas risken från ett felaktigt svar till en felaktig handling.
 iSearch
Innehåll
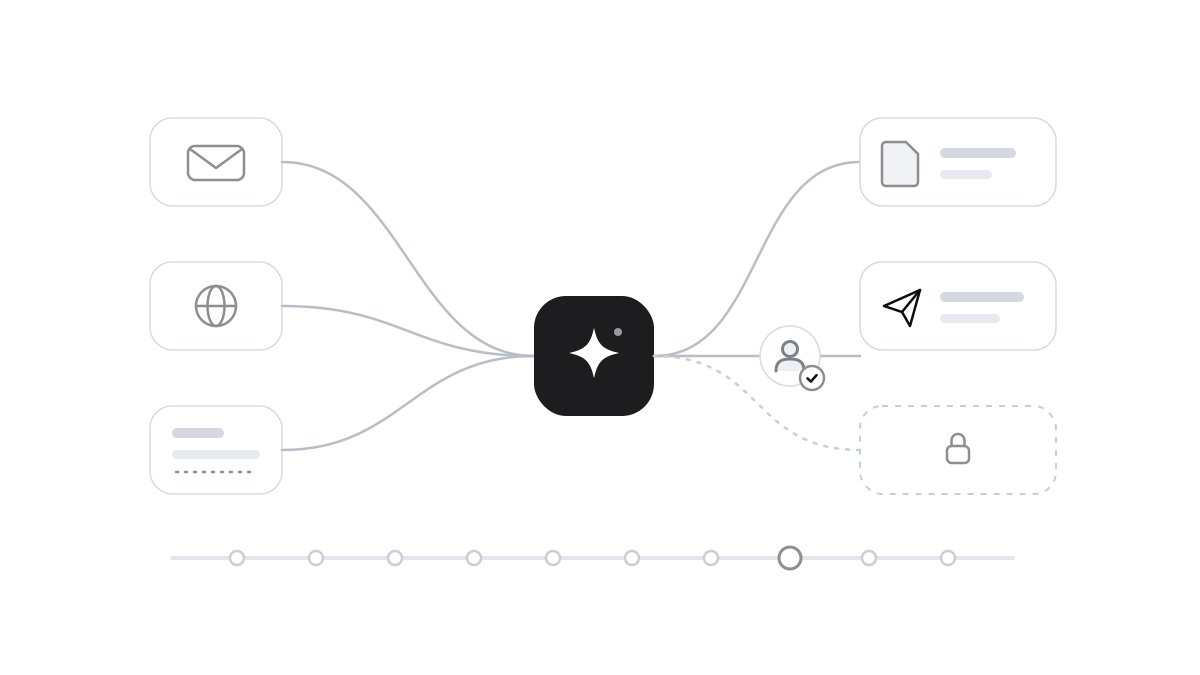
En AI-assistent som svarar på frågor kan ha fel, och då granskar någon svaret innan det används. En AI-agent går längre. Den planerar egna steg, anropar verktyg och utför uppgifter i era system med de behörigheter den har fått. Nyttan är tydlig för uppgifter som återkommer och är väl avgränsade. Samtidigt ställer det nya krav på säkerheten. Ett misstag eller en manipulation kan bli en handling som redan är utförd när någon upptäcker den.
Instruktioner som gömmer sig i innehållet
En språkmodell läser allt den får som en enda text. Uppdraget från användaren och ett mejl från en okänd avsändare hamnar i samma flöde, och modellen saknar en säker gräns mellan information och instruktioner. Brittiska NCSC bedömde i december 2025 att indirekt promptinjektion därför kanske aldrig går att åtgärda helt, på det sätt som SQL-injektion kunde.
Angriparen behöver ingen åtkomst till systemet. Det räcker att placera en text där agenten kommer att läsa den. Sommaren 2025 visade forskare hur ett enda mejl kunde få AI-assistenten i ett vanligt kontorspaket att föra interna uppgifter vidare till en extern server, utan att användaren klickade på något. Felet åtgärdades innan det blev känt, och inget tyder på att det utnyttjades. I en stor offentlig tävling som NIST redovisade i mars 2026 lyckades deltagarna kapa varje modell som testades.
Filter och tydligare instruktioner minskar risken. Ändå bör man utgå från att agenten någon gång följer en instruktion som ingen behörig har gett, och bygga resten av systemet så att det tål det.
När privata data möter främmande innehåll
Risken blir störst när samma agent har tillgång till privata uppgifter, läser innehåll som utomstående kan påverka och kan kommunicera utåt. I säkerhetsforskningen har kombinationen fått namnet the lethal trifecta. Var för sig är förmågorna vanliga. Tillsammans räcker de för att en utomstående ska kunna få agenten att skicka ut uppgifter, i ett mejl, en länk eller en bild som hämtas från en extern adress.
Kombinationen uppstår lätt när verktyg från olika håll kopplas samman. Under 2025 visade forskare hur ett ärende som vem som helst kunde skriva i ett publikt kodprojekt fick en kodagent att publicera innehåll från privata kodförråd.
Tilläggen är en egen leveranskedja. Kopplingar via protokollet MCP och liknande kommer ofta från tredje part och körs med agentens behörigheter. I september 2025 upptäcktes ett e-posttillägg som efter många korrekta versioner hade börjat skicka en dold kopia av varje meddelande till en utomstående adress.
Det som inte går att ångra
OWASP beskriver överdriven handlingsfrihet som en grundorsak till många brister i AI-tillämpningar. Agenten har fler verktyg än uppgiften kräver, bredare behörigheter än verktygen behöver eller rätt att agera utan att någon bekräftar. Det är bekvämt att låta agenten använda en medarbetares konto, men då når den allt kontot når, med öppna sessioner och sparade inloggningar.
Följderna syns tydligast när något inte går att ta tillbaka. Under 2025 och 2026 har kodagenter vid flera tillfällen raderat filer och databaser som de inte skulle röra, i ett uppmärksammat fall mitt under en uttalad kodfrysning. Gemensamt var att agenten hade bred åtkomst och att ingen spärr krävde ett godkännande först.
Ett mänskligt godkännande har en svaghet. Den som bekräftar många rimliga förslag i rad börjar till slut godkänna av vana, särskilt när agenten förklarar sig sakligt och övertygande. Godkännandet gör störst nytta där följderna är stora, när något ska raderas, betalas eller skickas ut och när behörigheter ändras. I juli 2026 var det en människa som stoppade skadlig kod som en AI-agent hade försökt få in i ett öppet programvaruprojekt, under en utvärdering hos brittiska AI Security Institute.
Ett namn bakom varje agent
Agenten utför handlingen, men ansvaret ligger kvar hos människor. Enligt den vägledning som NCSC och myndigheter i flera andra länder gav ut i maj 2026 ska det vara bestämt vem som äger agenten, godkänner dess åtkomst, följer vad den gör och kan stoppa den, innan den kopplas till riktiga system.
Agenten får en egen identitet, minsta möjliga behörighet och inloggningsuppgifter som gäller kort tid. Den arbetar i en avskild miljö och når bara det uppgiften kräver. Handlingar som får följder kräver ett godkännande som tekniken upprätthåller, och det är organisationen som avgör när. Varje verktygsanrop loggas, och loggarna skyddas mot ändringar i efterhand. Tillägg granskas som all annan programvara.
Medarbetarna behöver också godkända verktyg som fungerar. Annars växer skugg-AI fram, med agenter som ingen har överblick över. Svar som en handling bygger på bör gå att följa till sin källa, så att den som godkänner ser vad beslutet vilar på. AI-förordningens krav på mänsklig tillsyn av system med hög risk gäller för de flesta användningsområden från december 2027.
Så fungerar det i iSearch
iSearch svarar ur organisationens eget material, och varje svar visar vilken källa det bygger på. Rollbaserad åtkomst styr vad var och en ser. Känsliga ändringar kräver att ytterligare en person godkänner, och en manipulationssäker revisionslogg visar vem som gjorde vad. Vi sköter driften åt er i Sverige, i en egen miljö för er organisation.
Läs mer om vad en AI-agent är, behörigheter i AI och säkerheten, eller boka en genomgång.
Källor: OWASP, Top 10 for Agentic Applications (2026)OWASP, LLM06 Excessive AgencyNCSC om promptinjektion (2025)Gemensam vägledning om AI-agenter (2026)NCSC om risker med AI-agenter (2026)NIST om kapade AI-agenter (2026)AI Security Institute, incidentrapport (2026)