Så hanterar ni AI-agenter som kontaktar er
En offertförfrågan, ett mejl från en leverantör eller ett samtal till kundtjänst kan i dag komma från en AI-agent. Oftast har någon gett agenten ett rimligt uppdrag. Ibland är det en bedragare som använder samma teknik.
 iSearch
Innehåll
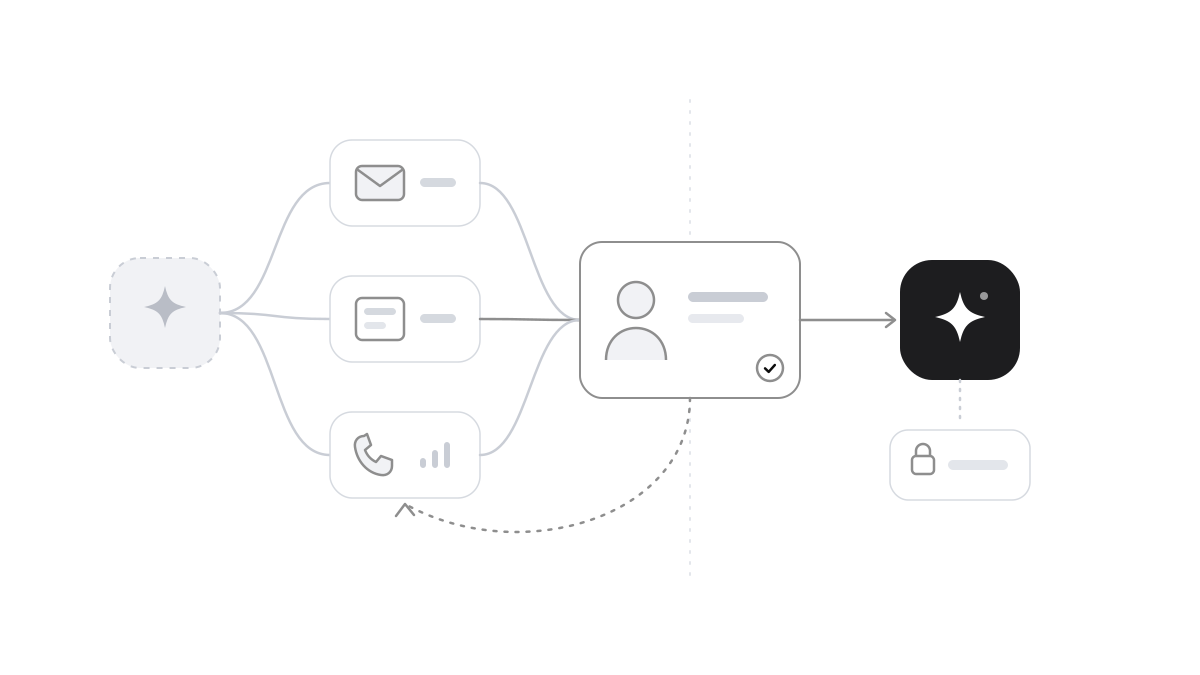
En AI-agent kan fylla i formulär, skriva mejl, chatta och ringa samtal för någons räkning. För den som tar emot ser kontakten ofta ut som vilken annan som helst. En kund kan låta en agent jämföra offerter, en leverantör kan skicka påminnelser med en agent och en bedragare kan använda samma verktyg för att låta trovärdig. Frågan att ställa är densamma som tidigare. Vem står bakom, och vad har den personen rätt att få eller beställa?
Vem som står bakom agenten
En agent kan ge sig ut för att agera åt vem som helst. Arbetet med att göra det kontrollerbart pågår. Internetstandardiseringsorganet IETF godkände i oktober 2025 en arbetsgrupp för kryptografisk autentisering av automatiserade klienter, däribland AI-agenter, mot webbplatser. Att autentisera personen bakom agenten ligger uttryckligen utanför uppdraget. Under 2025 presenterade betal- och teknikföretag protokoll där agenten signerar sina anrop eller kan visa att användaren har godkänt ett visst köp. Amerikanska NIST samlade under våren 2026 in synpunkter på hur agenter ska få identitet och behörighet, som underlag för ett möjligt projekt.
Tills sådana lösningar är etablerade är det rimligt att behandla agentens påstådda uppdragsgivare som obekräftad. Det som avgör är fortfarande de kanaler ni redan litar på: kundens inloggning, ett avtal, en känd kontaktperson.
Skydda era egna system
När AI läser inkommande mejl, sorterar ärenden eller föreslår svar blir det som kommer utifrån en väg in. Text i ett mejl eller ett formulär kan innehålla dolda instruktioner till er egen AI, så kallad promptinjektion.
Inkommande text är innehåll att läsa, även när den är formulerad som en uppmaning. Den AI som läser inkommande ärenden bör inte samtidigt kunna skicka uppgifter ut eller ändra i era system utan att en människa godkänner. Mer om hur sådana angrepp fungerar finns i riskerna med AI-agenter.
När agenten vill ha uppgifter eller göra en beställning
När en agent begär ut personuppgifter för någons räkning är det rimligt att hantera det som när ett ombud gör det. Europeiska dataskyddsstyrelsen konstaterar i sina riktlinjer om rätten till tillgång att en tredje part kan begära tillgång för den registrerades räkning, även via en portal på nätet. Den personuppgiftsansvarige ska försäkra sig om att tredje parten verkligen agerar för den registrerade, och att lämna ut uppgifter till någon som saknar rätt kan vara en personuppgiftsincident. Det finns heller ingen skyldighet att lämna ut uppgifterna direkt via portalen, till exempel om säkerheten är otillräcklig. Svaret kan då lämnas genom organisationens egna, säkra rutiner. Läs mer om GDPR och AI.
Beställningar och bokningar väcker frågan vem som är bunden. FN:s handelsrättskommission antog i juli 2024 en modellag där det ett automatiserat system gör i första hand tillskrivs enligt ett förfarande som parterna har kommit överens om, och annars den som använder systemet. Den är en förebild för nationell lagstiftning och gäller inte i sig. För er som tar emot är det praktiska rådet att bestämma vad en agent får beställa utan bekräftelse, sätta gränser för belopp och bekräfta större beställningar med en känd kontakt.
Röstkloning och falska avsändare
Samma teknik används också för bedrägerier. FBI varnade i maj 2025 för AI-genererade röstmeddelanden som utgav sig för att komma från höga amerikanska tjänstemän. Polisen i region Syd varnade i maj 2026 för ett ökande antal bluffmejl mot företag, med bland annat vd-bedrägerier, falska fakturor med nya bankuppgifter och kapade e-postkonton. Fortifikationsverket påpekar att en deepfake av en röst inte behöver vara perfekt för att övertyga, särskilt under ett kort samtal.
Skyddet sitter i rutinerna. Ovanliga betalningar och ändrade kontouppgifter bekräftas i en annan kanal, genom att ringa upp på ett nummer ni redan har eller via växeln och aldrig på numret som visas. Ett överenskommet kodord inom gruppen gör det svårare att utge sig för att vara chefen. Låt betalningar över en viss nivå kräva två personer enligt fyraögonsprincipen. När någon trycker på för att det är bråttom finns det all anledning att verifiera extra noga.
Så fungerar det i iSearch
iSearch svarar ur organisationens eget material, och varje svar visar vilka dokument som lästes. Ni väljer vem som får använda iSearch och vad som får lämna verksamheten. Inloggning sker med SSO och tvåstegsverifiering, och rollbaserad åtkomst styr vad var och en ser. Känsliga ändringar kräver att ytterligare en person godkänner, och en manipulationssäker revisionslogg visar vem som gjorde vad.
Läs mer om säkerheten i iSearch, eller boka en genomgång.
Källor: IETF, Web Bot Auth (2025)NIST NCCoE om identitet och behörighet för AI-agenter (2026)EDPB, riktlinjer 01/2022 om rätten till tillgångUNCITRAL, modellag om automatiserade avtal (2024)Polisen om bluffmejl mot företag (2026)Fortifikationsverket, Röstklon eller chefen?FBI om AI-genererade röstmeddelanden (2025)