AI för organisationer med höga krav på sekretess
Myndigheter, advokatbyråer och försäkringsbolag hanterar uppgifter under sekretess varje dag. AI kan ändå göra stor nytta, om den körs i verksamhetens egen miljö och följer samma behörigheter som övriga system.
 iSearch
Innehåll
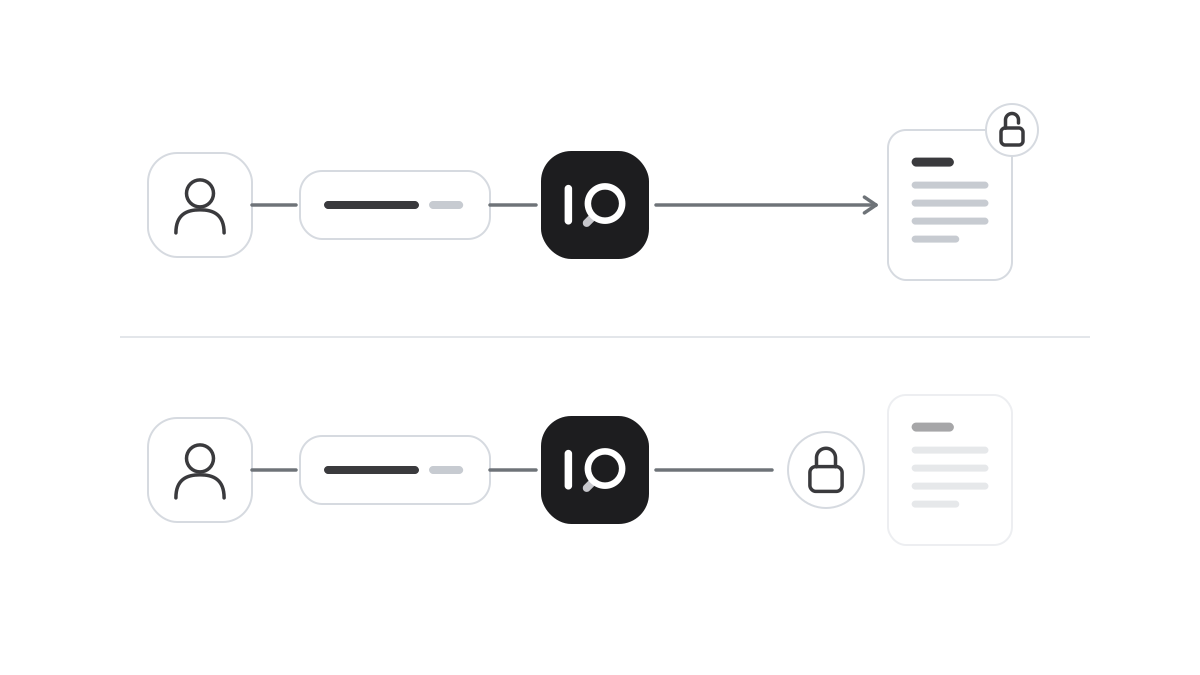
En del organisationer får inte låta uppgifter lämna huset alls. En myndighet hanterar uppgifter om enskilda människor. En advokatbyrå har klientakter om tvister, affärer och brottmål. Ett försäkringsbolag har skadeärenden, hälsouppgifter och ekonomiska förhållanden i sina system.
Här räcker det inte att en AI-tjänst ger bra svar. Det måste också gå att visa var uppgifterna finns, vem som når dem och vad varje svar bygger på. Med en egen installation går det, utan att ni behöver välja mellan sekretess och nytta.
Där nyttan är som störst
Det är ingen slump att just de här verksamheterna har mycket att vinna. De är tunga av dokument. Myndigheten har föreskrifter, handläggningsrutiner och tidigare beslut. Byrån har avtal, promemorior och en intern praxis som har vuxit fram under många år. Försäkringsbolaget har villkor i flera generationer och riktlinjer för hur skador ska bedömas.
Den som är ny i en sådan verksamhet behöver lång tid för att hitta rätt. Den som är erfaren vet ofta var svaret finns, men får ändå leta. En assistent som svarar ur det egna underlaget, och visar vilket dokument svaret kommer från, kan korta den tiden avsevärt. Och den ger samma besked till alla.
Allt börjar med var uppgifterna finns
Den viktigaste frågan är enkel. Lämnar något verksamheten? Med en molntjänst skickas frågor och utdrag ur dokument till en annan part. Det kräver avtal, bedömningar och förtroende för någon annans hantering. För uppgifter som omfattas av sekretess eller tystnadsplikt kan det vara ett hinder i sig, oavsett hur bra avtalet är.
Med en egen installation finns programvaran, dokumenten och språkmodellen hos er. Med air-gap saknar miljön dessutom anslutning till internet. Då finns det ingen väg ut för uppgifterna, och bedömningen blir betydligt enklare. Det som skrivs in används för att svara på era frågor och aldrig för att träna modeller.
Åtkomsten behöver vara lika finmaskig som i resten av verksamheten. Ett ärende ska bara ses av dem som arbetar med det, och en klientakt ska inte nå fel avdelning. Medarbetarna loggar in med SSO och MFA, och med RBAC avgör rollen vilka underlag både användaren och assistenten når. Känsliga ändringar kräver att två personer godkänner, och allt skrivs i en manipulationssäker revisionslogg som kan kopplas till er SIEM. När uppgifter måste bevaras inför en tvist eller granskning undantar legal hold dem från gallring.
Börja smått, med rätt underlag
Välj en avgränsad uppgift där behovet är tydligt. Det kan vara handläggningsrutiner, en samling villkor eller byråns interna praxis. Koppla bara de dokument som behövs, och låt en mindre grupp börja. Det blir lätt att se nyttan, och att visa att kontrollen håller, innan fler får tillgång.
Tänk också på hur svaren används. I verksamheter där beslut ska kunna motiveras duger inte ett svar som måste tas på tro. När varje svar visar vilka dokument det bygger på kan handläggaren, juristen eller skaderegleraren kontrollera underlaget själv. AI blir ett stöd för bedömningen, och ansvaret ligger kvar hos människan.
Så fungerar det i iSearch
Hela kedjan i iSearch kan köras i er egen miljö, även helt avskild när det krävs. Varje kund får en egen, separat installation, och uppgifter som omfattas av sekretess stannar hos er.
SSO, MFA, rollbaserad åtkomst, fyraögonsprincip, manipulationssäker revisionslogg och legal hold ingår. Trafik skyddas med TLS och lagrade uppgifter med AES-256. Varje svar visar vilka dokument som lästes, och era uppgifter används aldrig för att träna modeller.
Läs mer om säkerheten, se hur iSearch används eller boka en genomgång.