Passar egen installation eller molntjänst bäst för er?
Det finns inget svar som passar alla. Valet beror på era krav, er IT-organisation och hur känsliga uppgifterna är. Här är en enkel väg till rätt beslut.
 iSearch
Innehåll
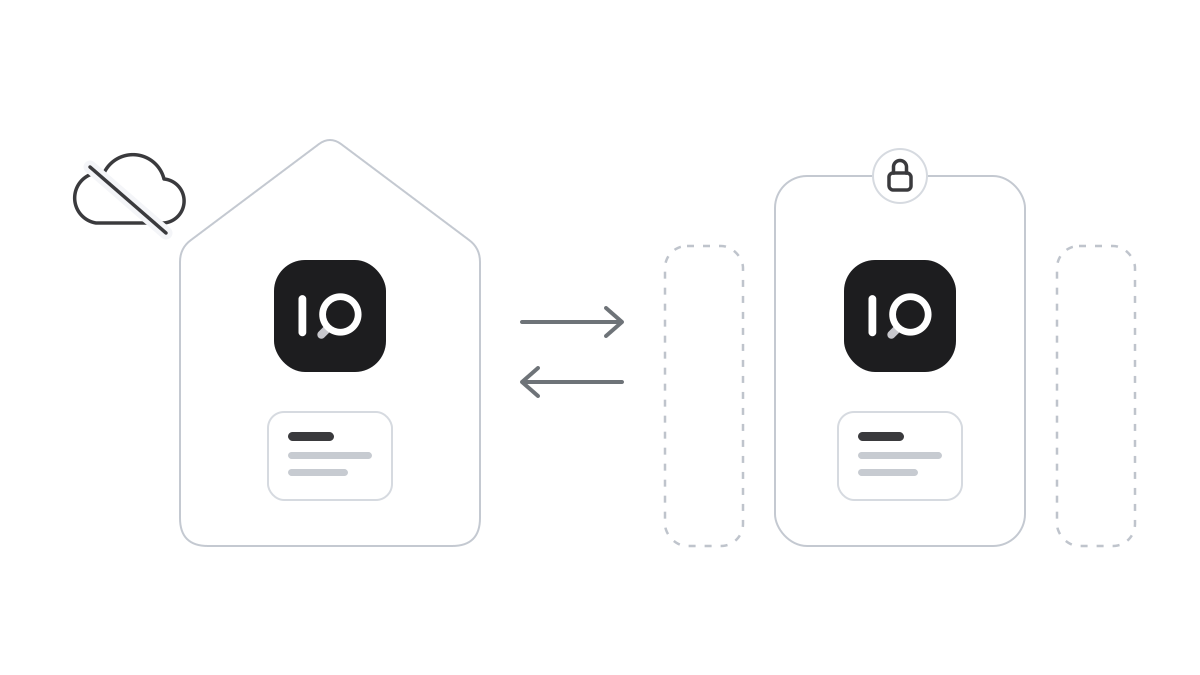
Ett av de första besluten när en organisation inför AI handlar inte om funktioner. Det handlar om var allt ska finnas. Ska assistenten köras på era egna servrar, eller ska leverantören sköta den åt er? Båda vägarna kan vara rätt. Det som avgör är vilka uppgifter som ska användas, vilka krav som gäller och hur mycket ni vill ta hand om själva.
När en egen installation är rätt
Med en egen installation körs allt i er miljö. Programvaran, dokumenten och språkmodellen finns på servrar som ni kontrollerar, och med air-gap kan miljön dessutom sakna anslutning till internet. Ingen fråga och inget dokument behöver lämna verksamheten.
Det är det naturliga valet när uppgifterna är särskilt känsliga. Patientuppgifter, uppgifter som omfattas av sekretess, kunduppgifter i finansbranschen eller affärshemligheter som ingen vill se utanför huset. Det är också ett bra val när säkerhetsavdelningen vill kunna granska allt själv, eller när ni redan har en driftorganisation som är van att sköta egna system.
Priset för kontrollen är ansvaret. Någon behöver ta hand om servrarna, uppdateringarna och säkerhetskopiorna. För många organisationer är det en självklar del av vardagen. För andra är det just det de helst slipper.
När leverantören sköter driften
Om ni inte vill eller kan driva servrarna själva kan leverantören göra det åt er. Då är det viktigt att skilja på två saker som ofta blandas ihop. En delad molntjänst, där många kunder använder samma miljö, är något helt annat än en separat installation som bara är er.
En separat installation ger mycket av kontrollen utan driftansvaret. Era dokument blandas inte med någon annans, och era uppgifter används inte för att förbättra tjänsten för andra. Ni behöver ett personuppgiftsbiträdesavtal och tydliga besked om var installationen finns och vem som har åtkomst till den. Med de svaren på plats är det ofta det smidigaste sättet att komma i gång.
Samma krav, oavsett val
Var installationen än står ska kraven vara desamma. Medarbetarna loggar in med det konto de redan har, med tvåstegsverifiering. Rollen avgör vad var och en kan se. Allt som händer skrivs i en revisionslogg som inte kan ändras i efterhand, och trafik och lagrade uppgifter är krypterade.
Det viktigaste kravet är kanske att ni inte låser fast er. En lösning som bara fungerar i leverantörens moln gör valet åt er. En lösning som kan köras på båda sätten låter er börja där det passar i dag och flytta om behoven förändras. En verksamhet kan till exempel starta med en installation som leverantören sköter för interna rutiner, och senare ta hem allt när känsligare uppgifter ska in.
Fundera därför på vilka uppgifter ni vill kunna använda om ett år, och välj en lösning som klarar dem.
Så fungerar det i iSearch
iSearch kan köras på båda sätten. Ni kan ha hela kedjan i er egen miljö, även helt avskild när det krävs, eller låta oss sköta driften i en separat installation som bara är er. Funktionerna och säkerheten är desamma.
SSO, MFA, rollbaserad åtkomst och en manipulationssäker revisionslogg ingår. Trafik skyddas med TLS och lagrade uppgifter med AES-256. Varje svar visar vilka dokument som lästes, och era uppgifter används aldrig för att träna modeller.
Läs mer om säkerheten, se produkten eller boka en genomgång.