När AI hittar sårbarheter snabbare
AI-modeller har blivit mycket bättre på att hitta fel i programvara. Det ger fler säkerhetsuppdateringar och kortare tid att installera dem. Så håller ni jämna steg, även när miljön är avskild.
 iSearch
Innehåll
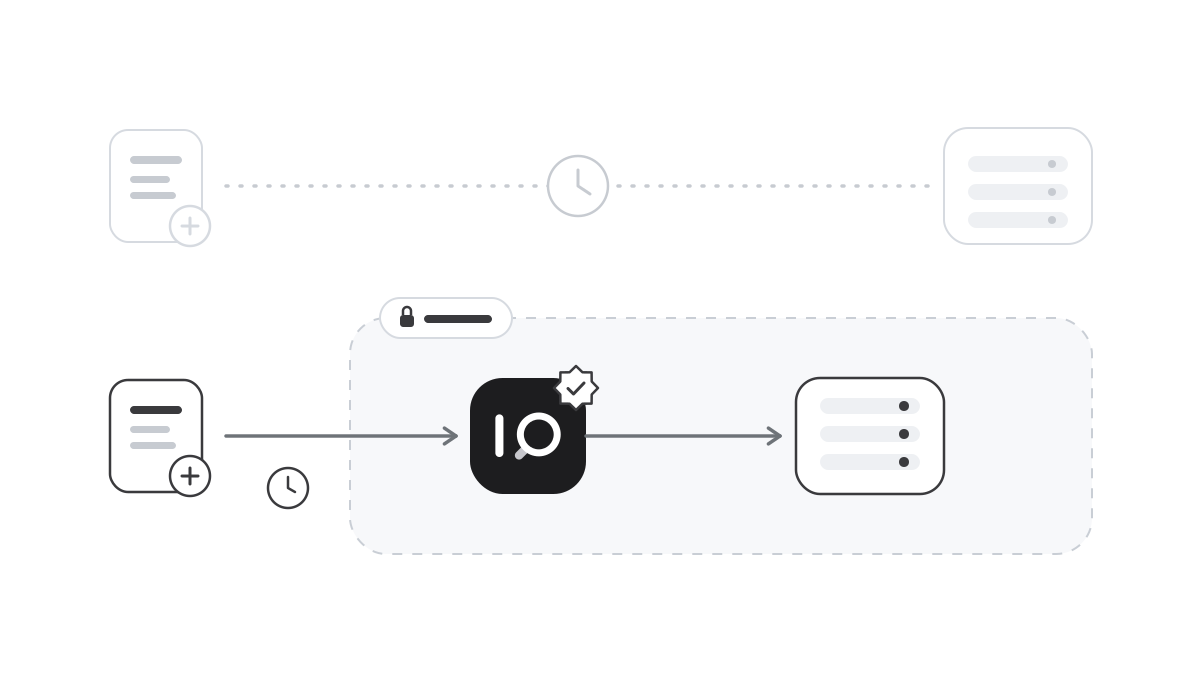
Under 2026 har AI-modeller blivit mycket bättre på att leta igenom kod och hitta fel som har funnits i åratal. Programvaruleverantörer använder förmågan för att rätta fel innan någon annan hittar dem. Samma förmåga kan också användas av den som vill ta sig in i ett system. För en verksamhet betyder det två saker. Det kommer fler säkerhetsuppdateringar, och tiden att installera dem blir kortare.
Vad som har förändrats
En säkerhetsuppdatering avslöjar också var felet fanns. Tidigare tog det tid och kunskap att gå från en publicerad rättning till ett fungerande angrepp. I oktober 2026 visade forskningsorganisationen Epoch AI att en öppen modell, som vem som helst kan ladda ner, klarade det för en vanlig webbläsare. Modellen byggde fungerande angrepp utifrån rättningar som var publicerade men som ännu inte hade nått användarna.
Tiden mellan att en rättning blir känd och att den är installerad har alltså blivit en risk i sig. Brittiska NCSC uppmanar organisationer att höja sin grundläggande säkerhetsnivå i takt med utvecklingen. Säkerhetspolisen skriver att ett större fokus bör läggas på förmågan att snabbt upptäcka, prioritera, begränsa, isolera och återhämta sig, och att förmågan att upptäcka intrång får större betydelse.
Vad det betyder för er
Börja med att veta vad ni kör. En förteckning över all programvara och alla komponenter, en SBOM, gör att ni snabbt ser om en sårbarhet berör er. Utan den går dyrbar tid åt till att leta.
Korta sedan vägen från rättning till installation. Bestäm i förväg vem som beslutar om en brådskande uppdatering och hur den testas. Prioritera de system som nås från internet. Ju fler system som kan uppdateras automatiskt, desto mindre beror säkerheten på att någon hinner med.
En avskild miljö skyddar mot mycket, men den behöver också uppdateras. Där förs uppdateringar in på ett kontrollerat sätt, och då måste ni kunna lita på att de kommer från leverantören och inte har ändrats på vägen. Signerade uppdateringar gör det möjligt att kontrollera just det.
Planera till sist för att något kan gå fel. Minsta möjliga behörighet begränsar vad ett intrång kan nå. Säkerhetspolisen rekommenderar säkerhetskopior som är isolerade och inte kan ändras, så att de finns kvar efter ett angrepp.
Frågor till leverantören av AI-verktyg
Ett AI-verktyg är programvara som allt annat och behöver samma omsorg. Fråga hur snabbt säkerhetsuppdateringar kommer och hur ni får veta om dem. Fråga om det finns en förteckning över komponenterna, också för språkmodellen och de bibliotek den använder. Fråga om uppdateringarna är signerade och hur de installeras i en helt avskild miljö. Fråga också hur beroenden väljs, låses och granskas, så som det beskrivs i artikeln om AI med öppen källkod. Ett bra svar är konkret och beskriver hur det går till i dag.
Så fungerar det i iSearch
iSearch levereras med låsta beroenden och en SBOM, en förteckning över alla komponenter. Uppdateringarna är signerade, även för helt avskilda miljöer. Hela kedjan kan köras hos er, eller så sköter vi driften åt er i Sverige.
En manipulationssäker revisionslogg visar vem som gjorde vad och kan kopplas till er säkerhetsövervakning. Säkerhetskopiorna är krypterade och verifierade.
Läs mer om säkerheten i iSearch eller boka en genomgång.
Källor: Säkerhetspolisen, AI-modellers påverkan på cybersäkerheten (2026)Epoch AI, AI can turn security fixes into working exploits before users receive an update (2026)NCSC, Retaining defensive advantage in the age of frontier AI cyber capabilities (2026)
Vill ni se hur det skulle fungera hos er?
Berätta vad ni vill lösa, så visar vi hur iSearch kan hjälpa er.