CRA: EU:s säkerhetskrav på programvara och er AI-leverantör
Tillverkare av programvara måste redan nu rapportera sårbarheter som utnyttjas aktivt, och snart gäller resten av förordningen. För er som köper ett AI-verktyg ger den bra frågor att ställa.
 iSearch
Innehåll
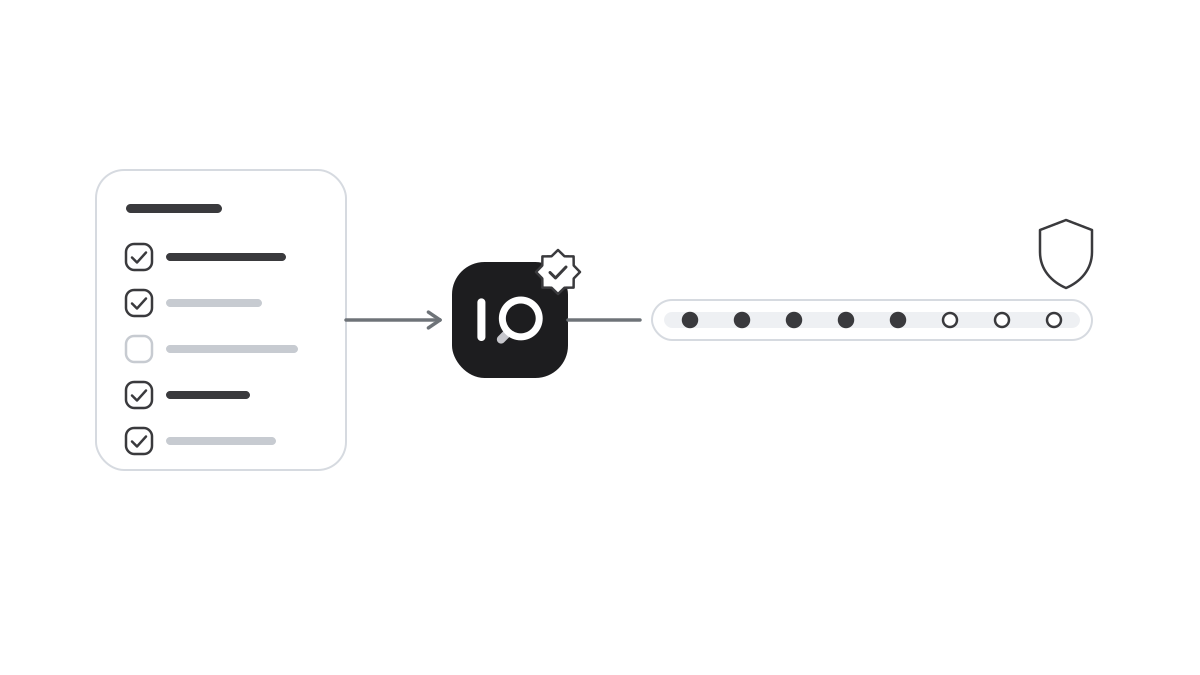
EU:s cyberresiliensförordning, ofta kallad CRA efter det engelska namnet Cyber Resilience Act, ställer krav på säkerheten i produkter med digitala delar, från uppkopplade apparater till programvara. Kraven riktar sig främst till tillverkarna. För den som köper programvara, till exempel ett AI-verktyg, är förordningen ändå användbar. Den beskriver vad en ansvarsfull leverantör ska göra, och det ger konkreta frågor att ställa.
Vad förordningen omfattar
Förordningen gäller maskinvara och programvara som släpps ut på EU:s marknad. Programvara som installeras hos kunden omfattas därför i regel. Rena molntjänster faller i regel utanför, eftersom de räknas som tjänster och inte som produkter. Det ändras om en molntjänst behövs för att en produkt ska fungera och har tagits fram av tillverkaren. Då räknas den som en del av produkten. Den som bygger in komponenter från andra, till exempel bibliotek med öppen källkod, ska också vara noggrann med att de inte försämrar produktens säkerhet.
För molntjänster är det i stället ofta NIS2 och cybersäkerhetslagen som ställer krav. Gränsen är inte alltid självklar, och EU-kommissionen gav i juli 2026 ut en vägledning som tar upp just den frågan.
Vad som gäller redan nu
Sedan den 11 september 2026 måste tillverkare rapportera sårbarheter som utnyttjas aktivt och allvarliga incidenter som påverkar produktens säkerhet. Skyldigheten gäller även produkter som redan finns på marknaden. En första varning ska lämnas inom 24 timmar, en mer utförlig anmälan inom 72 timmar och en slutrapport senast 14 dagar efter att en rättning finns. För allvarliga incidenter ska slutrapporten lämnas inom en månad. Rapporterna lämnas via en gemensam plattform hos EU:s cybersäkerhetsbyrå Enisa, och de berörda användarna ska informeras.
För er som kund betyder det att en leverantör som omfattas behöver en fungerande rutin för att upptäcka, bedöma och meddela sårbarheter. Det är en rimlig sak att fråga efter, oavsett om förordningen gäller just den produkten.
Vad som gäller från 2027
Den 11 december 2027 börjar resten av förordningen gälla. Produkterna ska vara säkra från början, och tillverkaren ska hantera sårbarheter under hela supportperioden. Tillverkaren ska ta fram en förteckning över produktens komponenter, en SBOM, som omfattar åtminstone de direkta beroendena. Tillverkaren ska också ange en supportperiod som speglar hur länge produkten väntas användas, i regel minst fem år, och under den perioden ska säkerhetsuppdateringar vara kostnadsfria.
Frågor till er AI-leverantör
Fråga om produkten omfattas av förordningen och hur leverantören har bedömt det. Fråga hur sårbarheter hanteras och hur ni får veta om dem. Fråga hur lång supportperioden är och när den slutar. Fråga också hur de komponenter med öppen källkod som ingår väljs och granskas. Fråga om det finns en SBOM och om uppdateringarna är signerade, så att ni kan lita på dem även i en avskild miljö. Är verktyget en molntjänst som står utanför förordningen kan ni be om motsvarande åtaganden i avtalet. Mer om varför uppdateringarna blivit viktigare finns i När AI hittar sårbarheter snabbare.
Så fungerar det i iSearch
iSearch levereras med låsta beroenden och en SBOM, en förteckning över alla komponenter. Uppdateringarna är signerade, även för helt avskilda miljöer. Varje kund får en egen, separat installation. Hela kedjan kan köras hos er, eller så sköter vi driften åt er i Sverige.
Läs mer om säkerheten i iSearch eller boka en genomgång.
Källor: Cyberresiliensförordningen, förordning (EU) 2024/2847EU-kommissionen om rapportering enligt cyberresiliensförordningen
Vill ni se hur det skulle fungera hos er?
Berätta vad ni vill lösa, så visar vi hur iSearch kan hjälpa er.