A2A-protokollet: så samarbetar AI-agenter med varandra
A2A är ett öppet protokoll som låter AI-agenter från olika leverantörer hitta varandra och lämna över uppgifter. Det gör agenterna mer användbara, och det gör frågan om för vems räkning de agerar viktigare.
 iSearch
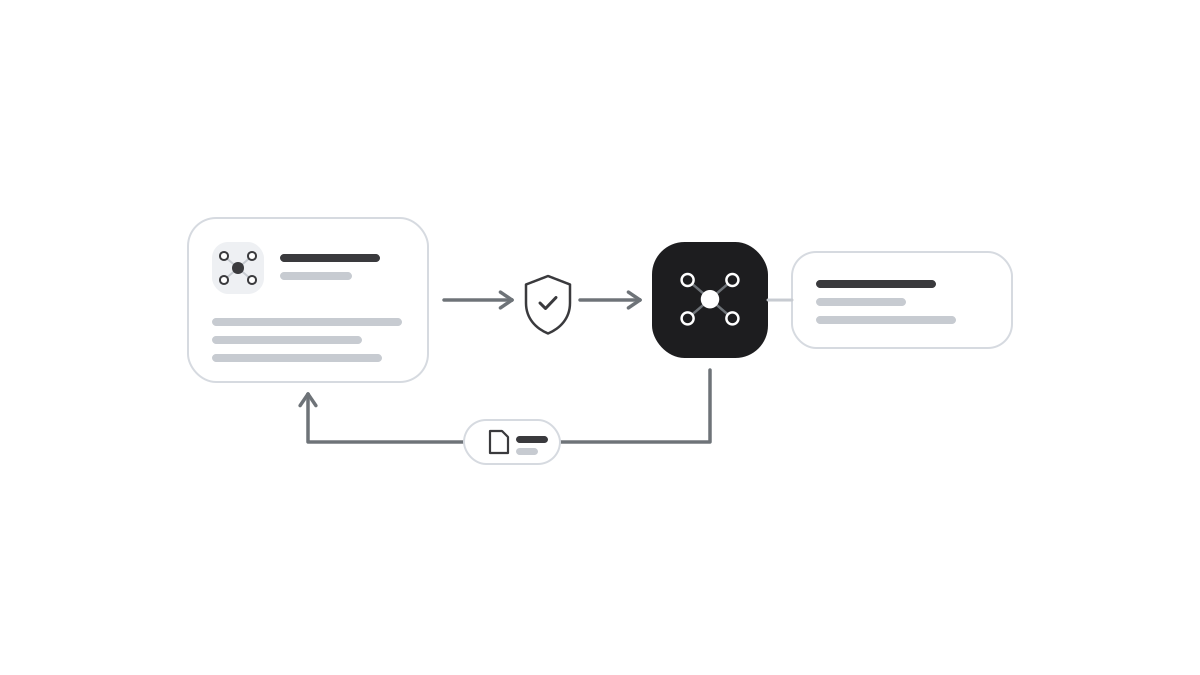
Säg att en ny medarbetare börjar på måndag. HR:s agent ska lägga upp anställningen, IT:s agent ska skapa konton och en tredje agent ska ta fram rätt introduktionsmaterial. I dag arbetar de flesta sådana agenter var för sig, i sitt eget system. För att de ska kunna samarbeta måste någon bygga en koppling mellan varje par.
Det är det problemet A2A ska lösa.
Vad är A2A?
A2A, som står för Agent2Agent, är ett öppet protokoll. Ett protokoll är en gemensam uppsättning regler för hur program kommunicerar, ungefär som ett gemensamt språk. Med A2A kan agenter från olika leverantörer hitta varandra, dela upp arbetet och lämna tillbaka resultat.
A2A blandas lätt ihop med MCP. MCP beskriver hur en AI-agent använder verktyg och data, ungefär som när en medarbetare slår upp något i ett register eller använder ett program. A2A beskriver hur en agent ber en annan agent om hjälp, mer som när man lämnar över en uppgift till en kollega som själv bestämmer hur arbetet ska göras. Ett system kan använda båda.
Google lanserade A2A i april 2025, och i juni samma år lämnades det över till Linux Foundation, en ideell organisation som förvaltar öppen källkod och öppna standarder oberoende av enskilda leverantörer. Den första stabila versionen kom i mars 2026, och ett år efter lanseringen stöddes protokollet av mer än 150 organisationer.
Så fungerar det
Varje agent publicerar ett agentkort, en kort beskrivning av vad den kan, var den nås och hur man loggar in hos den. I exemplet läser HR:s agent IT-agentens kort, loggar in och skickar uppgiften att skapa konton för den nya medarbetaren.
Uppgiften har ett tydligt förlopp. Den tas emot och bearbetas, och den kan bli klar, misslyckas eller stanna i väntan på mer information. Behöver IT-agenten veta vilken avdelning den nya medarbetaren tillhör frågar den tillbaka. Vid längre uppgifter kan agenten berätta hur arbetet går under tiden.
Agenterna behöver inte visa hur de är uppbyggda. HR:s agent får besked om att kontona finns men ser inte IT-agentens verktyg, minne eller underlag. Det gör det möjligt att samarbeta utan att lämna ut mer än uppgiften kräver.
För vems räkning?
När en medarbetare frågar en AI-assistent vet systemet vem som frågar och vad personen har rätt att se. När en agent frågar en annan är det agenten som syns för mottagaren, och personen den arbetar åt kan falla ur bilden.
En risk som är lätt att förbise är att agenten som svarar använder sin egen åtkomst, som ofta är bredare än frågeställarens. Då kan en enkel fråga ge svar ur material som frågeställaren inte får se. Behörigheterna behöver därför prövas för den person agenten arbetar åt, och varje agent ska bara ha den åtkomst uppgiften kräver, enligt principen om minsta behörighet.
A2A bygger på etablerade metoder för inloggning, som OAuth, en vanlig standard för att ge ett program begränsad åtkomst för någons räkning, och ömsesidig TLS, där båda parter visar vem de är innan förbindelsen öppnas. Agentkort kan också signeras digitalt, så att det går att kontrollera vem som har publicerat dem. Vad en agent sedan får se avgörs av systemen bakom.
Svaret från en annan agent är dessutom text, och text kan innehålla dolda instruktioner som försöker styra mottagaren. Ett förfalskat agentkort skulle kunna få en agent att lämna över en uppgift till fel mottagare. Läs mer om riskerna med AI-agenter.
När det blir aktuellt
För många organisationer är A2A ännu inte den första frågan. Protokollet blir aktuellt när ni har flera agenter i olika system som behöver samarbeta, eller när en leverantör vill koppla sin agent till era. Börja med det som gäller alla AI-verktyg: vad agenten får göra, vilket underlag den läser och vem som godkänner handlingar som inte går att ångra.
Då behöver leverantören kunna svara på några saker. Vilka agenter ska systemet kunna kommunicera med, och vem godkänner nya kopplingar? Hur syns det för vems räkning en fråga ställs, och hur loggas varje uppgift? Var behandlas uppgifterna som skickas mellan agenterna, och hur länge sparas de?
Så fungerar det i iSearch
I iSearch sätter ni upp assistenter för en viss uppgift, och varje assistent läser bara de dokument ni har kopplat till den. Behörigheten prövas innan ett svar tas fram, så att assistenten bara svarar ur det användaren har rätt att se. Rollbaserad åtkomst styr vad var och en når, svaren visar vilka källor de bygger på och en manipulationssäker revisionslogg visar vem som gjorde vad. Hela kedjan kan köras hos er, eller så sköter vi driften åt er i Sverige.
Läs mer om vad en AI-agent är och om säkerheten, eller boka en genomgång.
Källor: Specifikationen för A2AGoogle lanserar A2A (2025)Linux Foundation tar över A2A (2025)Linux Foundation om A2A efter ett år (2026)
Vill ni se hur det skulle fungera hos er?
Berätta vad ni vill lösa, så visar vi hur iSearch kan hjälpa er.