Amerikanska lagar och data som lagras i Europa
Var uppgifterna lagras är en del av svaret på vilka lagar som gäller för dem. Vem som kontrollerar leverantören är en annan. Det påverkar var de känsligaste uppgifterna bör finnas.
 iSearch
Innehåll
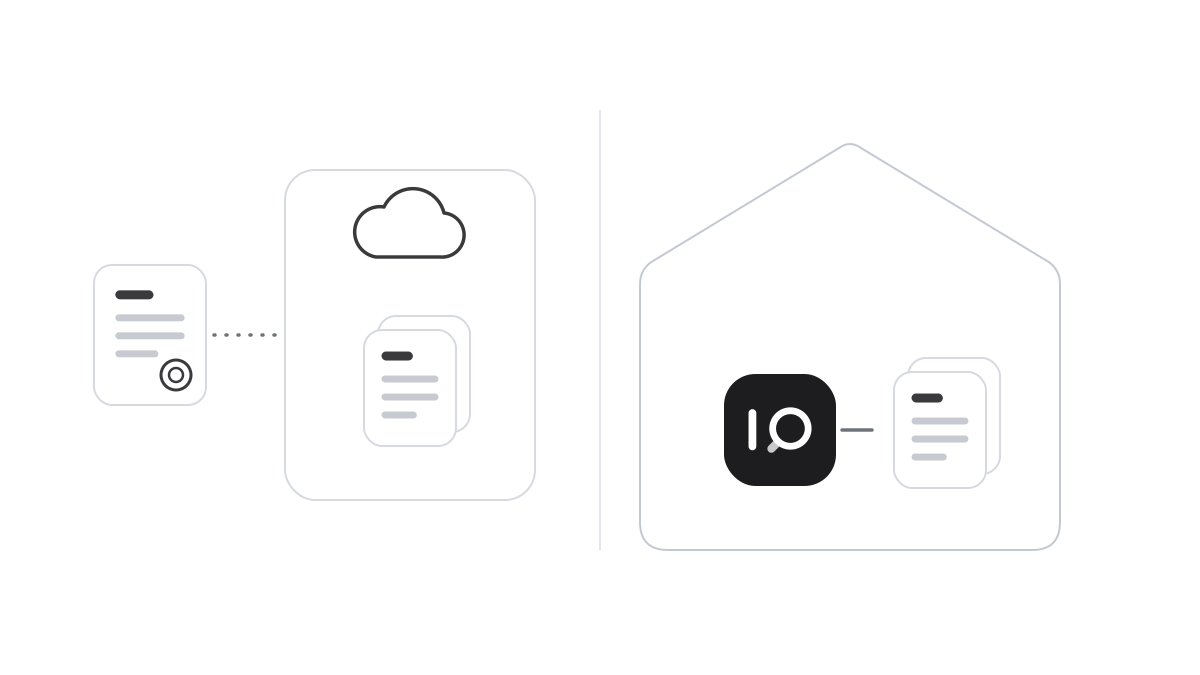
Många organisationer har valt molntjänster med servrar i Europa, och det finns goda skäl till det. Tjänsterna är väl utbyggda och lätta att komma i gång med. Lagringsplatsen avgör ändå inte ensam vilka lagar som gäller för uppgifterna. Om leverantören är ett amerikanskt bolag, eller kontrolleras av ett, kan amerikanska myndigheter i vissa fall begära ut dem.
Lagarna används i brottsutredningar och för nationell säkerhet, och de har egna gränser och kontrollmekanismer. För en organisation i Europa gäller frågan vilka uppgifter som passar var. Den har fått större tyngd med AI, eftersom en fråga till en AI-assistent ofta innehåller utdrag ur de dokument som svaret bygger på.
De amerikanska lagarna
CLOUD Act antogs i USA 2018. Enligt lagen ska en leverantör av kommunikations- eller molntjänster lämna ut uppgifter som den har i sin besittning, vård eller kontroll när ett amerikanskt domstolsbeslut kräver det. Det gäller oavsett om uppgifterna finns i eller utanför USA. Lagen används i brottsutredningar och beskrivs närmare i Vad CLOUD Act betyder för er data.
FISA 702 ger amerikanska underrättelsemyndigheter möjlighet att med hjälp av amerikanska leverantörer hämta in kommunikation från personer utanför USA. En särskild domstol godkänner ramarna en gång om året, och något beslut för varje enskild person krävs inte. Bestämmelsen upphörde i juni 2026. Enligt kongressens utredningstjänst fortsätter verksamheten med stöd av de godkännanden som gavs i mars 2026, och de gäller i ett år. Läget kan ändras och redovisas med datum i FISA 702 och vad underrättelselagar betyder för molnet.
Vad EU har sagt
EU-domstolen underkände 2020 det dåvarande ramverket för överföringar till USA, i den dom som kallas Schrems II. USA har sedan dess infört nya begränsningar och en ny väg för klagomål. År 2023 beslutade EU-kommissionen om ett nytt ramverk för dataskydd mellan EU och USA. Tribunalen vid EU-domstolen ogillade en talan mot ramverket i september 2025. Domen har överklagats och målet pågår, men ramverket gäller i dag. Vad det omfattar framgår av Räcker ramverket för dataskydd mellan EU och USA?
Europeiska dataskyddsstyrelsen och Europeiska datatillsynsmannen bedömde 2019 att ett utlämnande som enbart grundas på ett beslut enligt CLOUD Act i regel saknar stöd i GDPR. En leverantör som omfattas av båda regelverken kan alltså hamna mellan två lagar, medan ansvaret för uppgifterna ligger kvar hos kunden.
Vad som gäller i Sverige
Myndigheter följer offentlighets- och sekretesslagen. Sedan 2023 får en myndighet lämna sekretessbelagda uppgifter till en leverantör som endast tekniskt bearbetar eller lagrar dem, om det inte är olämpligt. I bedömningen kan bland annat vägas in var uppgifterna hanteras och vilka underleverantörer som kan nå dem. I maj 2026 beslutade regeringen om en molnpolicy för offentlig förvaltning, som betonar kontroll över data och möjligheten att byta leverantör. Reglerna beskrivs i Molntjänster och sekretess i offentlig sektor.
Advokatbyråer, vårdgivare, försäkringsbolag och andra verksamheter med tystnadsplikt omfattas av GDPR:s regler om tredjelandsöverföring och av sina egna sekretessregler. Även för dem gäller frågan vem som kan nå uppgifterna och under vilket lands lag.
Amerikanska leverantörer erbjuder i dag också europeiska molntjänster med drift och personal i EU, vilket minskar flera risker. Om ett amerikanskt moderbolag ändå anses ha kontroll över uppgifterna har inte prövats i domstol. Den frågan behandlas i Är ett suveränt moln tillräckligt?
Vad ni kan göra
Börja med en kartläggning av vilka uppgifter som är känsliga och var de behandlas i dag, också i de AI-tjänster som medarbetarna använder. Mycket passar utmärkt i en vanlig molntjänst, medan de känsligaste uppgifterna kan behöva en annan lösning. Fråga leverantören vem som äger bolaget, var driften sker och vilka underleverantörer som kan nå uppgifterna. Bestäm också i förväg vad ni gör om förutsättningarna för överföringar till USA ändras. Begreppet datasuveränitet samlar de frågorna.
Så fungerar det i iSearch
iSearch kan köras hos er, med hela kedjan i er egen miljö. Programvaran, dokumenten och språkmodellen finns då på samma ställe, och inga uppgifter skickas till publika AI-tjänster.
iSearch kan också köras hos oss. Driften sker i Sverige, av ett svenskt bolag utan amerikanska ägare och utan amerikanskägda underleverantörer för driften. Varje kund får en egen, avskild miljö som aldrig delas med andra. Även hos oss kan iSearch köras helt utan publika AI-tjänster, med språkmodellen i den svenska driften. Då lämnar ingenting Sverige eller vår kontroll.
Om ni ändå väljer att använda publika AI-tjänster lämnar de uppgifter som skickas dit den kontrollen, och då kan de lagar som beskrivs här gälla. Era uppgifter används aldrig för att träna modeller, och ni kan flytta mellan driften hos oss och hos er.
Läs mer om valet mellan egen installation och molntjänst, om säkerheten eller boka en genomgång.
Källor: CLOUD Act, 18 U.S.C. § 2713Schrems II, mål C-311/18Kommissionens beslut (EU) 2023/1795EDPB och EDPS om CLOUD Act (2019)Offentlighets- och sekretesslagenRegeringens molnpolicy (2026)